「エージェンティックコマース」という言葉は、最近よく耳にするようになりましたが、日本のEC現場ではまだ目にする機会は多くないかもしれません。
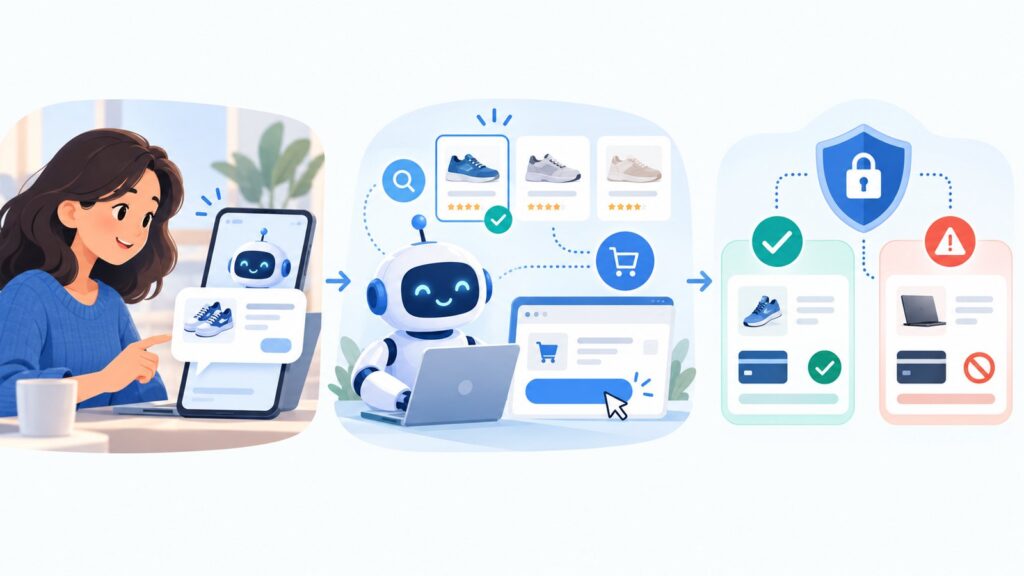
エージェンティックコマースとは、AIが商品を探したり比較したりするだけでなく、利用者に代わって購入や決済まで行う新しい買い物の形です。
たとえば、
「来週の大阪出張で、駅から近いホテルを2万円以内で予約して」
とAIに頼みます。
するとAIエージェントが条件に合うホテルを探し、比較し、選び、予約から支払いまで進める。そんな買い方が現実になりつつあります。
Mastercardは2026年5月、日本市場で本番環境によるエージェンティック取引を実施しています。まだ一般消費者に広く普及している段階ではありませんが、決済業界ではすでに準備が始まっています。
「Bot=怪しい」が通用しなくなる
これまでECでは、自動化されたアクセスやBotの動きは、不正を見つけるための手がかりの一つでした。
短時間に大量の商品を閲覧。
非常に速いスピードで比較。
マウスの動きやタイプの速さを超越し購入。
こうした動きは、これまでなら「不正ではないか」と疑う材料になり得ます。
ところがAIエージェントは、正常な利用者の代わりに、まさに同じような動きをします。
つまり、
「人間だから正常」
「Botだから怪しい」
という分け方だけでは、正常な取引と不正な取引を見分けにくくなります。
これまで不正に見えていた行動が、これからは普通の買い物になる可能性があります。
重要になるのは「何を許可したか」
たとえば利用者がAIに、
「大阪のホテルを2万円以内で予約して」
と依頼したとします。
AIが1万8,000円のホテルを予約したなら問題はなさそうです。
では、3万円のホテルを予約したらどうでしょう?
AIそのものが正規のサービスで、登録されたカードも本人のものだったとしても、本人が許可した範囲は超えています。
そこで重要になるのが、
「誰が取引したか」だけでなく、「本人がAIに何をすることまで許可していたのか」
という考え方です。
Mastercardは、利用者がAIエージェントに何を許可したのかを検証する「Verifiable Intent」という仕組みを発表しています。こうした情報を使い、「このAIは正規か」だけでなく、「この取引は本人が許可した範囲内か」まで確認する方向に進んでいます。
不正検知で見る情報も変わる
現在のEC不正検知では、
- 取引金額
- メールアドレス
- 電話番号
- IPアドレス
- 端末情報
- 過去の取引
- 不正利用履歴
- 行動情報
などを組み合わせてリスクを判断します。
AIエージェント経由の取引が増えれば、ここに新しく、
- AIによる取引か
- 正規のAIエージェントか
- 本人から取引を許可されているか
- 今回の購入が許可範囲内か
といった情報が加わる可能性があります。
たとえば、AIが非常に高速に商品を比較し購入していても、それだけで怪しいとは言えません。
一方で、
「本人は5万円までしか許可していないのに、30万円の商品を購入しようとしている」
のであれば、重要なリスクシグナルになります。
「正規のAIだから安全」でもない
正規のAIエージェントだからといって、その取引が必ず安全とは限りません。
AIサービスのアカウント自体が乗っ取られているかもしれませんし、本人が必要以上に広い権限を与えている可能性もあります。
そのため、
AIが正規か
本人の許可があるか
許可された範囲内か
取引自体に不自然な点がないか
を組み合わせて見る必要があります。
今後、不正検知サービスにとっては、AIエージェントの認証情報や権限情報も、新しい判定材料になっていくと考えられます。
不正対策は「AIを止めること」ではない
AIによるアクセスを一律にBotとして止めれば、不正なアクセスを減らせるかもしれません。
ただし、AIエージェントによる買い物が一般的になれば、それは正常な顧客の購入も止めることになります。
これまでの不正対策でも、「不正を止めること」と同じくらい、「正常な取引を止めないこと」が重要でした。
AIエージェント時代には、この考え方がさらに重要になります。
見るべきなのは、
人かAIかではなく、その取引が本人の意思に基づく正当な取引なのか。
AIエージェントは、ECの買い方を変えるだけではありません。
不正対策で「何を見るべきか」そのものも、変えていく可能性があります。